
目錄
重點速讀 1 分鐘|3 分鐘深讀先講結論:不是所有 Ledger 都出事。 Ledger 確認,一名受害者從東南亞經銷商 CryptoBilis 買到的設備內有未經授權的晶片。這是有人對實體錢包動手腳,不是 Ledger 的軟體或內部系統遭駭;但只要助記詞被看見,硬體錢包本身再安全也守不住資產。
晶片怎麼偷走助記詞?
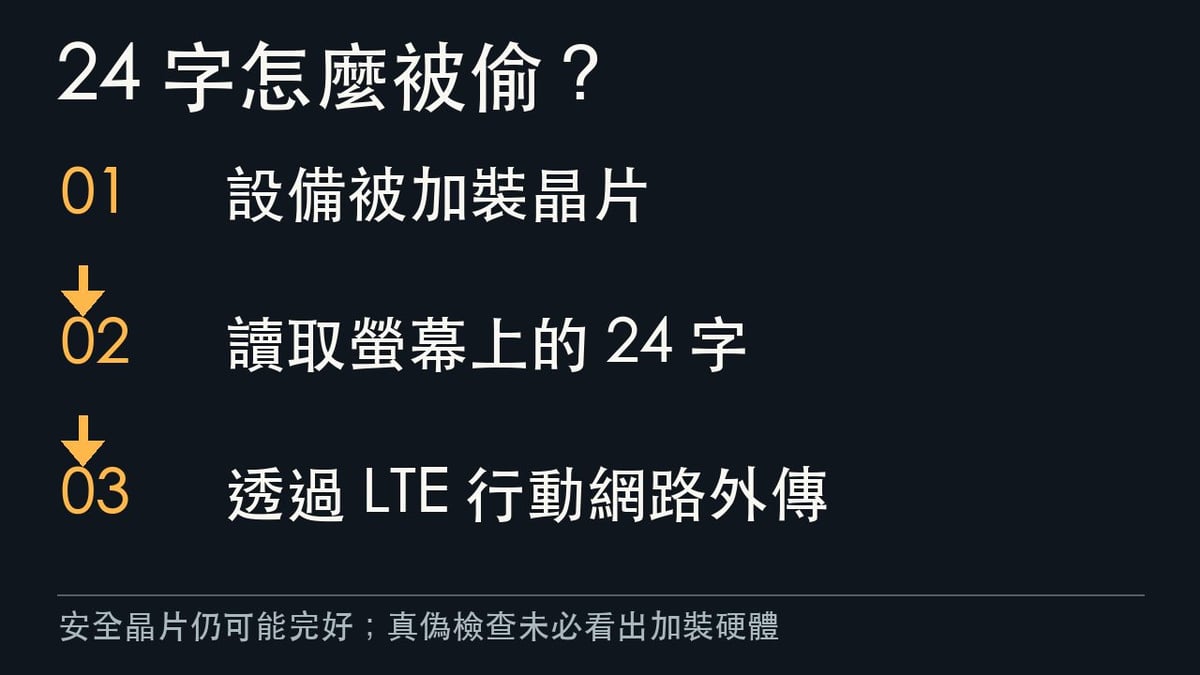
Ledger 10 月 13 日的調查更新指出,改裝晶片會讀取設備螢幕:使用者首次設定時,螢幕依序顯示的 24 字恢復助記詞被辨識,再透過 eSIM 與 LTE 行動網路送出。拿到這 24 字的人,可以在另一個錢包重建同一組私鑰,無須偷走你手上的設備。
關鍵差別是:原本保護私鑰的 Secure Element 安全晶片、作業系統與交易簽章,並沒有被證實遭破解。這次是螢幕旁多了一個「偷看者」;Ledger 也提醒,原有安全晶片若仍完好,真偽檢查未必能看出額外加裝的硬體。
哪些買家需要警覺?
截至 10 月 15 日台北時間,Ledger 說明:10 月 9 日這波失竊中,已確認的案例都涉及 CryptoBilis 售出的設備,受影響數量有限;Ledger 自家系統與直售管道未發現受影響。CryptoBilis 已暫停硬體錢包銷售。
其他地點也有人通報疑似改裝設備,包括德國與新加坡,但 Ledger 仍在核查,不能因此說所有 Ledger、所有經銷商都遭入侵。公司尚未公布完整受影響型號、台數,或晶片究竟在哪一段物流流程被裝上。
如果是向 CryptoBilis 買的,現在怎麼做?
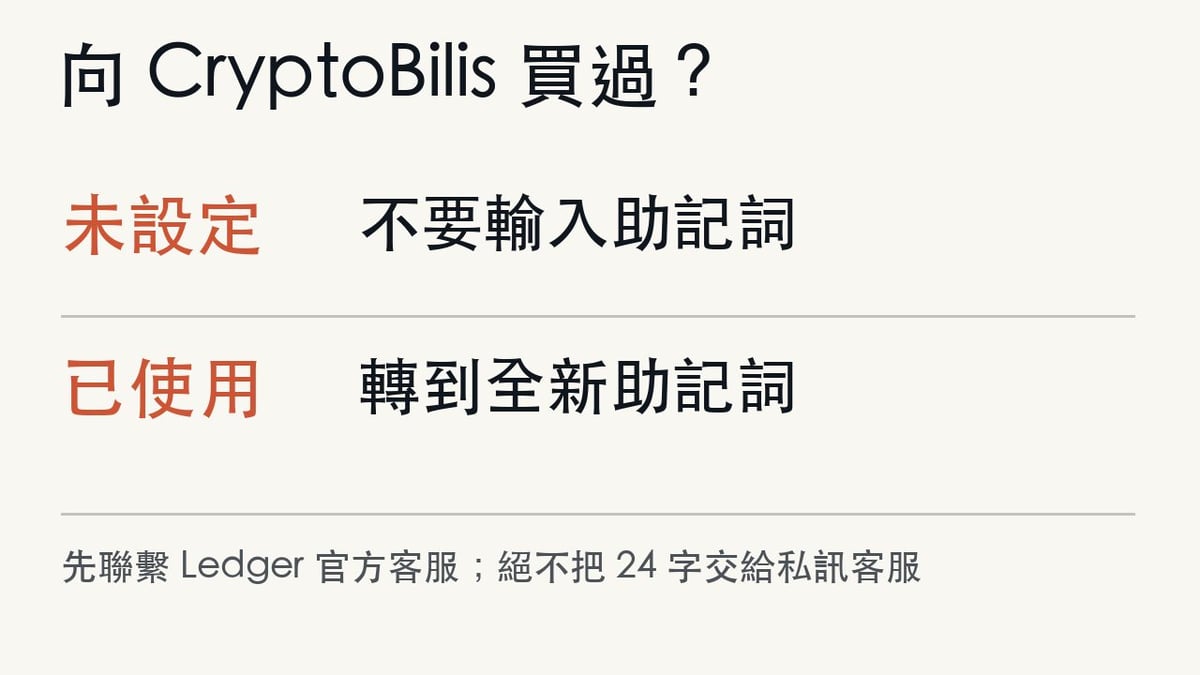
還沒設定:不要開機設定,也不要在這台設備輸入或還原任何助記詞。 先透過 Ledger 官方支援管道聯繫。
已經使用:盡快用可信的新設備產生全新的助記詞,把資產轉到新地址。 只重設舊設備、換 PIN,或把舊 24 字還原到另一台機器,都不能讓已外洩的助記詞變安全。若懷疑已受害,保留購買與交易紀錄,向 Ledger 官方客服及當地警方報案;任何人私訊索取 24 字都不要給。
失竊金額確定了嗎?
沒有。CoinDesk 10 月 13 日引述鏈上研究者,估計超過 300 個錢包、損失約 8,600 萬至 9,320 萬美元;這是第三方估算,不是 Ledger 核定的受害人數或損失。Ledger 表示仍在調查誰改裝設備、發生在哪一段流通鏈,也在查核其他通報。
結論
這件事提醒新手:冷錢包「不連網」不代表買到手之前一定沒被改裝。已確認的風險集中在 CryptoBilis 銷售的設備;其他買家不用因傳言把每台 Ledger 都當成中毒,但應保存購買來源、遵循官方更新,也永遠不要把助記詞輸入網站或交給自稱客服的人。
資料截點:2026 年 10 月 15 日 00:55(台北時間)。本篇為資安資訊,非投資建議。