
目錄
重點速讀 1 分鐘|3 分鐘深讀先說結論:不用把每台 NAS 都拔掉電源,但現在應先停止讓管理介面直接暴露在公網。 接著更新 DSM 與套件、檢查快照及離線備份。若檔案已出現 .L0CK3D,那是疑似中招,處置要升級為隔離設備、保留證據。
發生什麼事?
10 月下旬,Synology NAS 使用者在 Reddit 與 BleepingComputer 論壇接連回報檔案遭加密。常見跡象是副檔名變成 .L0CK3D(第二個字是數字零),資料夾多出勒索信 read-me3.txt。這些是受害者自述,不能據此推算全台或全球受害人數,也不能單靠貼文判定每一台的入侵路徑。
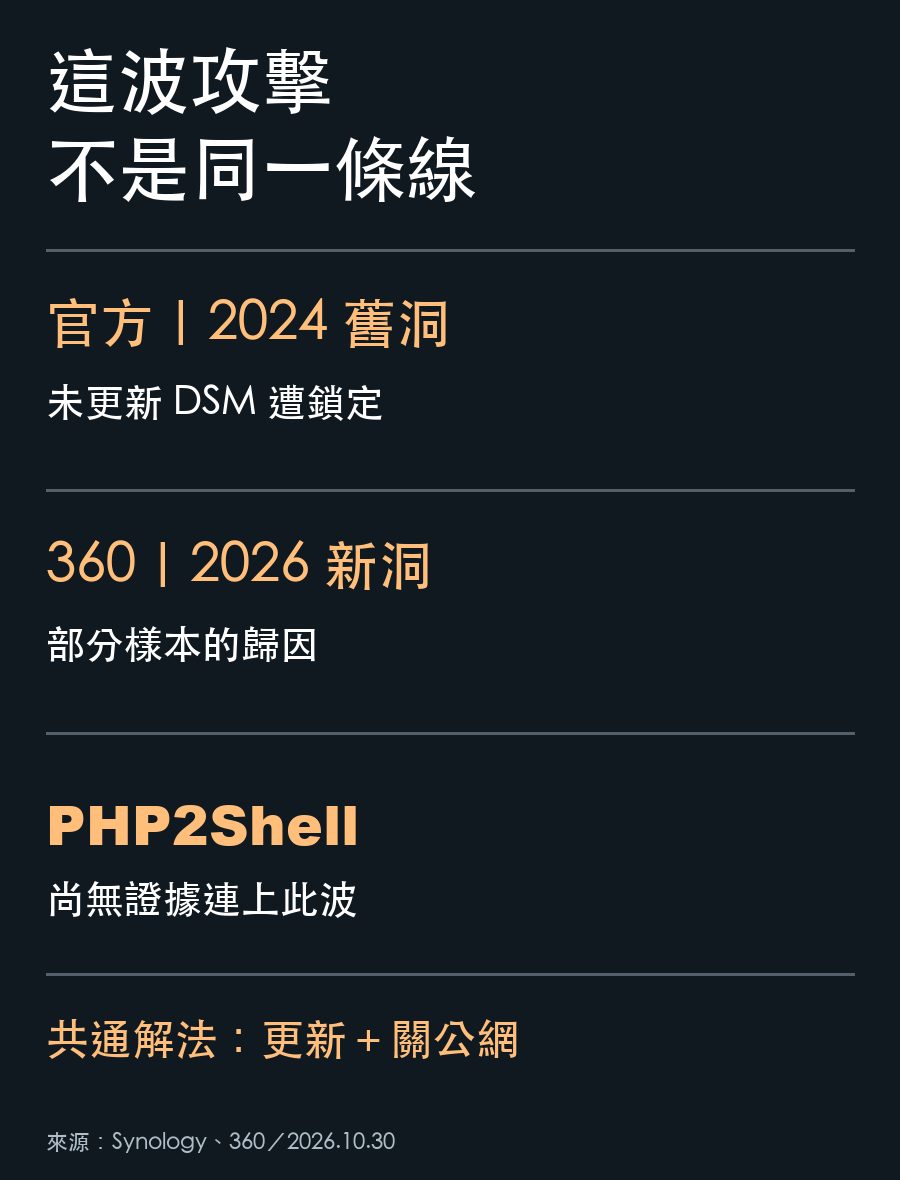
Synology 10 月 29 日正式公告:攻擊者正利用2024 年 12 月已修補的漏洞,鎖定未更新的 DSM,目的就是加密資料勒索。官方連到 Synology-SA-24:20;其中 CVE-2024-10441 是無須登入、可遠端執行程式的高危漏洞。
為什麼又有人提到 2026 年漏洞?
360 反勒索團隊分析其接觸的案例後,稱部分攻擊使用 CVE-2026-13639、CVE-2026-13684;兩者由 Synology 在 9 月 18 日修補,嚴重度均為 9.8 分。這是資安廠商對其樣本的歸因,並非 Synology 官方說所有受害者都中了這兩個洞。
同一時間還有 PHP2Shell 套件安全公告,但目前沒有證據可把它直接說成這波 C3RB3R 勒索的原因。三條線索要分開看;共同點則是:過期系統或套件加上對外暴露,風險會被放大。
家裡有 NAS,現在先做這四件事
- 關掉直通公網的入口。 到路由器刪除指向 NAS 的連接埠轉發,尤其是 DSM 管理頁與 SMB;關閉不需要的 UPnP 自動開孔。這不等於停掉家裡 Wi-Fi,也不等於必須把 NAS 關機。
- 更新 DSM 與套件。 在控制台核對完整版本與更新編號,不要只記得「上個月更新過」。9 月漏洞的修補最低版依 DSM 分支不同,請以 官方公告表格為準。
- 檢查備份是否真能救回。 快照要能還原;重要資料另留一份平時不接 NAS 的離線備份。一直插著的 USB 備份也可能一起遭殃。
- 遠端存取改走 VPN 等受控方式。 強密碼、停用預設 admin、兩步驟驗證仍要做,但不能代替修補漏洞。QuickConnect 與「路由器直接轉發到 DSM」也不是同一件事,勿混為一談。
若已看到 .L0CK3D 或 read-me3.txt,先切斷 NAS 對外網路及共用磁碟連線、不要覆寫原始資料或急著重灌;保留日誌與勒索信,從乾淨裝置聯繫 Synology 支援或資安人員,再評估備份還原。不要把「更新」當成已被加密檔案的解密工具。
結論
這次不是一句「Synology 全面失守」就能說完:官方確認舊漏洞被利用,360 指出其樣本另有 2026 年漏洞,個別受害者的入口仍需鑑識。今天最有用的動作,是先撤掉不必要的公網開口、補齊 DSM 更新,確認至少一份真正離線的備份。